
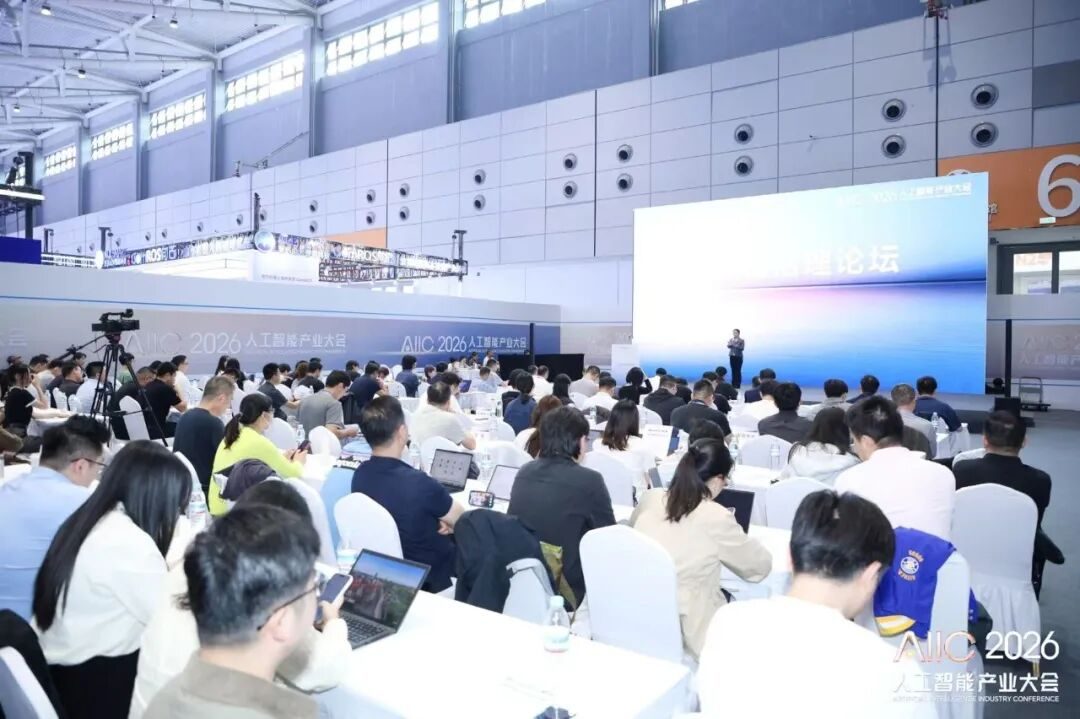
近日,2026人工智能产业大会在山东济南举办。本届大会以“加快推进人工智能赋能新型工业化”为主题,由中国信息通信研究院联合山东省工业和信息化厅、济南市人民政府共同主办,汇聚产业各方围绕AI技术演进、行业落地与治理体系等议题展开对话。神州信息信息安全委员会受邀出席“AI安全治理论坛”,结合公司数智战略下在AI安全治理上的实践,统筹发展与安全,从企业角度分享判断、做法与思考。
AI应用体检全面铺开,风险画像清晰成型
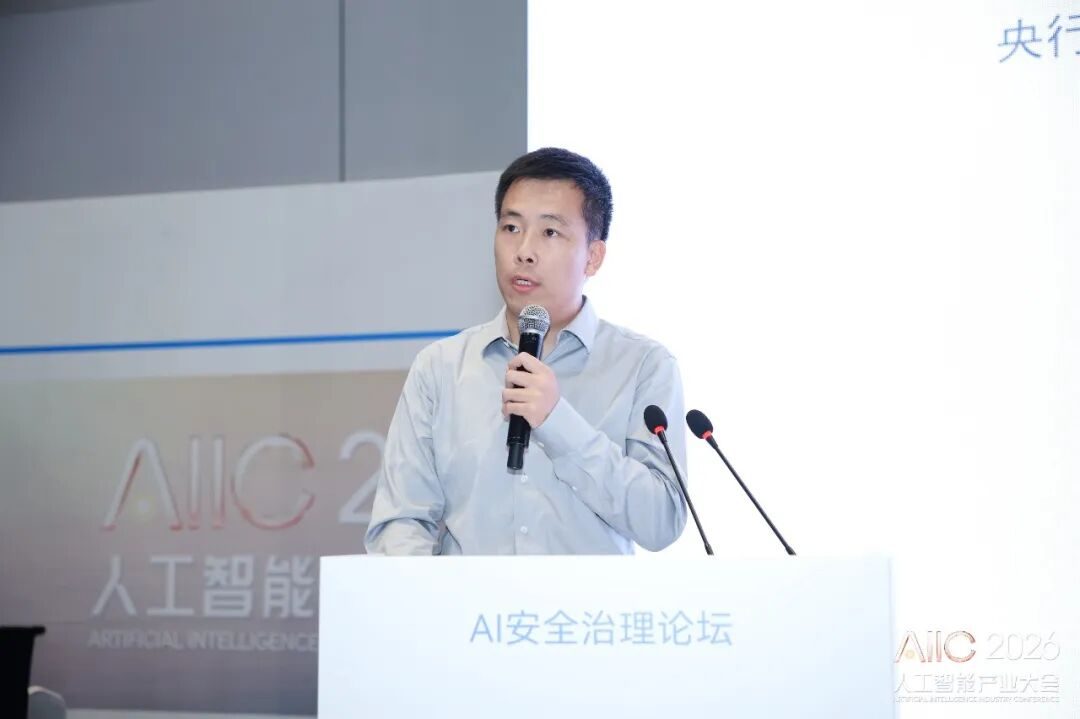
神州信息信息安全委员会委员以“AI时代下企业信息安全治理实践与思考”为主题发表演讲。这是公司首次在行业大会上对外系统阐述AI安全治理的整体思路。
当前,AI规模化应用带来的安全挑战,正快速向企业内部传导:员工私自使用、企业难以掌握的“影子AI”持续增多;借助生成式AI,一封钓鱼邮件的制作时间从过去的十余小时压缩至分钟级。对企业而言,首要回答的问题已不是“要不要用AI”,而是"能不能看清AI正在被怎样使用、数据正在流向何处"。
神州信息已将AI安全列为重点工作,并在全集团范围开展了“AI应用体检”:一边是全员调研,回答“大家在怎么用AI”;一边是网关流量与权限配置的交叉分析,回答“数据实际去了哪”。两条线相互印证,形成覆盖工具与通道、设备与权限、数据与交付六个方面的风险画像,把原本只停留在判断层面的风险,转化为可定位、可治理的行动依据。
筑牢信息安全根基,纵深推进AI专项治理
神州信息依托三道防线构建信息安全防御体系,并在此基础上重点开展AI专项治理——明确AI使用的边界和红线,在工具、通道、设备、权限、数据输入、对外交付六个维度上实施分级管控;AI参与业务操作与对外交付,须经人工确认与合规审核,落地人机协同。与此同时,公司坚持“以AI治理AI”,运用AI技术审计海量非结构化日志——AI既能为生产提效,也为攻击者提效,更要为防守者提效。
神州信息认为,AI安全治理不是一场博弈,而是一次赋能组织的契机:关键是把线划清楚、把路封明白。把责任落在制度上,把边界讲在前面。员工清楚什么能做、遇事该问谁,才不必因为不确定而回避、绕行;依照制度流程执行,员工就从“风险的来源”转变为“防线的一部分”。
管好自己的AI,是神州信息向金融机构交付可信服务的起点。客户把系统、数据、业务交到神州信息手上,同时也在审视这家企业自身是否足够安全。在面向金融客户的系统交付与安全尽调中,企业自身的信息安全治理水平,已经成为客户考量的重要一环——自身治理能力过硬,是服务金融客户安全转型的前提。
对神州信息而言,AI安全治理既是对内的严格要求,也是对外服务金融及泛行业客户的基础能力。公司将继续以“AI for Process”理念为指引,把AI能力嵌入业务流程的同时,将安全要求同步嵌入同一流程,把治理实践沉淀到产品研发、项目交付与客户服务全过程,与产业各方携手,推动AI安全、可信地融入金融机构及泛行业客户的数字化转型。


 京公网安备11010802043876
